


Entendo que a pergunta que toda empresa deveria fazer, neste momento, não é mais “quantas conexões de API temos ativas”, mas sim “quantos agentes de IA estão operando dentro da nossa estrutura”, tomando decisões autônomas sem que o TI, segurança ou jurídico saibam que eles existem. Nos últimos dois anos, essa tem sido a resposta mais difícil de dar. Times de marketing, análise de dados e produto passaram a testar, colocando em produção, sem perceber, agentes de IA generativa conectados a sistemas internos, por conta própria.
Uma API (sigla em inglês para “interface de programação de aplicações”) é o mecanismo padronizado que permite que dois sistemas diferentes troquem dados entre si de forma automática e é o que possibilita, por exemplo, que um aplicativo de vendas puxe informações de um sistema financeiro sem que ninguém precise copiar e colar nada manualmente. Já a governança de API é o conjunto de regras, processos e ferramentas que uma empresa usa para saber quantas dessas conexões existem, quem tem acesso a elas, que tipo de dado circula por ali e quem responde por cada uma. Em outras palavras: é o controle sobre quem entra e sai por essas portas digitais entre sistemas.
Por muito tempo o termo Shadow IT descrevia algo relativamente contido, como o uso de um software não homologado ou de uma nuvem pessoal para guardar arquivos de trabalho. O problema atual, entretanto, tem outra natureza que foi além da conexão: não são apenas chaves de API criadas informalmente entre sistemas corporativos e ferramentas externas, mas sim agentes de IA que usam essas chaves para agir por conta própria, consultando bases de dados, tomando decisões e executando tarefas sem que ninguém no centro da organização saiba.
A diferença é relevante porque uma senha compartilhada tem um raio de dano limitado. Uma API conectada a um sistema corporativo funciona de forma contínua e automatizada, geralmente com acesso amplo a dados sensíveis. E quando essa conexão alimenta um agente de IA, falamos de exposição e de decisão: o agente continua acessando dados e executando ações mesmo depois que o funcionário que o criou muda de time, sai da empresa ou simplesmente esquece que aquela integração existe.
Dados recentes confirmam que isso não é mais uma exceção. Um levantamento da FT Consult com 4.700 profissionais brasileiros mostrou que 47% usam ferramentas de IA sem qualquer aprovação formal da empresa, 36% recorrem a ferramentas não homologadas e 59% das organizações ainda não têm nenhuma diretriz sobre uso de IA.
Globalmente, o Netskope Cloud and Threat Report de 2026 registrou uma média de 223 violações de política de dados ligadas a IA generativa por mês em cada organização, número que mais que dobrou em relação ao ano anterior. Vale notar que proibir não resolve o problema, apenas o esconde. Quando a política interna fecha a porta da frente, a integração migra para um dispositivo pessoal, uma conta paralela ou uma chamada de API que ninguém mapeou.
O ponto que costuma escapar do debate é que cada uma dessas conexões deixa de ser um teste pontual assim que entra em produção. Ela se transforma em um canal permanente de tráfego de dados, mas além: um agente com poder de decisão sem monitoramento, sem inventário, sem responsável formal. Na prática, a empresa passa a ter uma superfície de risco que ela própria não consegue enxergar.
Para organizações brasileiras, essa lacuna tem endereço jurídico específico. A LGPD responsabiliza a empresa pelo tratamento de dados pessoais independentemente de qual área executou a integração e vai além, pois quando um agente de IA toma decisões automatizadas a partir desses dados, entra em jogo também o direito do titular à revisão de decisões automatizadas, previsto na própria lei. Assim, um agente acionado por um analista de marketing para ligar uma base de leads a um assistente de IA movimenta dados pessoais e decide o que fazer com eles, podendo gerar exposição regulatória para toda a companhia. O mesmo estudo da FT Consult lembra que as multas da ANPD podem chegar a 2% do faturamento, com limite de R$ 50 milhões por infração, e que a autarquia vem ampliando sua atuação desde 2026.
A discussão que vem a seguir, sobre o Marco Legal da IA e as exigências de rastreabilidade que ele deve trazer, só reforça o problema. Um agente que age sem governança não deixa decisão auditável. Ninguém sabe quantas existem, quem as mantém, que dados elas movimentam ou se ainda estão em uso.
Vale reconhecer o motivo por trás desse comportamento. O colaborador que aciona esses agentes não está agindo de má fé, ele está tentando resolver um problema real mais rápido do que o processo formal permite. Enquanto a avaliação jurídica e a homologação de TI se movem em meses, a adoção de novas ferramentas acontece em semanas.
A resposta prática passa menos por controle e mais por infraestrutura. Empresas que oferecem um catálogo de integrações já aprovadas, com autenticação centralizada e visibilidade sobre cada conexão ativa, reduzem drasticamente o incentivo para o caminho paralelo. Isso inclui tratar cada agente de IA como uma identidade própria dentro da organização, com autenticação, permissões e trilha de auditoria definidas, da mesma forma que qualquer colaborador humano. Governança de API deixa de ser um assunto técnico de arquitetura e passa a ocupar o centro da conversa sobre compliance e continuidade de negócio.
No fim das contas, governança de API não é uma pauta técnica, pois existe uma linha bem tênue entre o que separa uma empresa que sabe o que acontece com seus dados e decisões tomadas em seu nome, de uma que só vai descobrir depois que algo sair errado. Enquanto agentes de IA continuarem operando fora do inventário oficial, o risco não estará escondido em um sistema desconhecido, estará instalado dentro da própria operação, tomando decisões, sob o rótulo de produtividade.
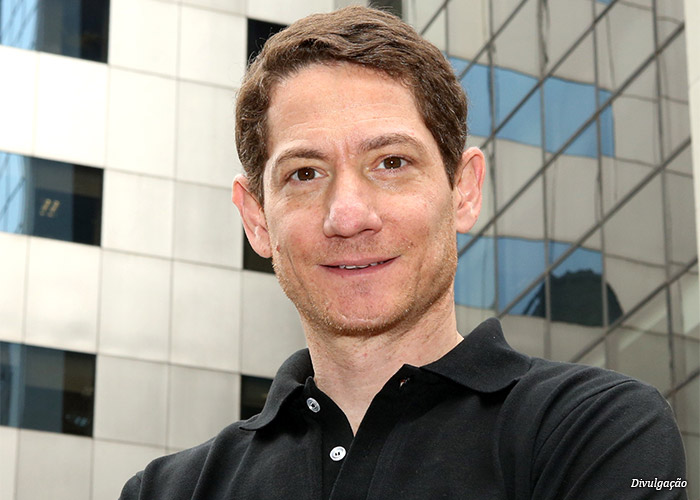
• Por: Fernando Arditti, vice-presidente e gerente-geral para a América Latina da WSO2. Fernando lidera vendas e desenvolvimento de negócios em SaaS, iPaaS e IA. Com mais de 25 anos em tecnologia, tem histórico de montar equipes de alta performance, superar metas e traduzir complexidade técnica em valor de negócio para C-levels. Fluente em português, espanhol e inglês, combina experiência no Vale do Silício com profundo conhecimento do mercado latino-americano.| A WSO2 fornece a tecnologia fundamental que sustenta a empresa agêntica, permitindo que as organizações construam, governem e escalem sistemas autônomos e orientados por IA de forma segura e confiável. O stack unificado da WSO2 inclui sua plataforma de agentes para orquestrar e gerenciar agentes autônomos como atores de primeira classe dentro dos fluxos de trabalho corporativos; uma plataforma de APIs reconhecida pelo mercado para criar, gerenciar e escalar APIs seguras; uma plataforma de integração para conectar aplicações, sistemas e dados em ambientes digitais complexos; uma plataforma de identidade reconhecida por analistas para gerenciar acesso seguro, contínuo e governança; e uma plataforma de engenharia para acelerar a criação de produtos digitais em um ambiente preparado para IA. Ao combinar essas capacidades, a WSO2 permite que as empresas acelerem a inovação e entreguem experiências digitais inteligentes e confiáveis em escala. Fundada em 2005, a WSO2 possui escritórios na Austrália, Brasil, Alemanha, Índia, Espanha, Sri Lanka, Emirados Árabes Unidos, Reino Unido e Estados Unidos, gerando mais de US$ 100 milhões em receita recorrente anual. Visite wso2.com para saber mais. | https://wso2.com e, redes sociais.